
G :Governance
リスクマネジメント
リスクマネジメント
リスクマネジメント体制
当社を取り巻くさまざまなリスクからの防衛体制を強固にするため、リスクマネジメント担当役員を委員長とする「リスクマネジメント委員会」を設置し、経営に重大な影響を及ぼすリスクを横断的に管理し、適切に評価対応しています。また具体的なリスクとなるコンプライアンス、安全衛生、災害、環境、情報セキュリティ、輸出管理にかかわる事項については「コンプライアンス委員会」「中央安全衛生委員会」「中央防災会議」「CSR会議」「環境推進会議」「情報セキュリティ委員会」「個人情報保護管理委員会」「輸出管理委員会」などを設置し、規則、ガイドライン、マニュアルの作成・整備、教育活動を実施しています。
「リスクマネジメント、コンプライアンス、輸出管理、個人情報保護、情報セキュリティ」の各委員会の活動状況は、取締役会に定期的に報告されています。
「リスクマネジメント、コンプライアンス、輸出管理、個人情報保護、情報セキュリティ」の各委員会の活動状況は、取締役会に定期的に報告されています。

2025年度開催実績(臨時委員会を含む)
| リスクマネジメント委員会 | 2回 |
|---|---|
| 個人情報保護委員会 | 2回 |
| 輸出管理委員会 | 2回 |
| 情報セキュリティ委員会 | 2回 |
リスクマネジメント委員会をはじめとする各委員会においては、年2回の定例委員会の他に、委員会規則に定められる基準に基づき臨時委員会が開催される場合があります。
今後も、日ごろの活動をおろそかにせず、考えられるリスクを抽出し、その対応を検討し、関係者に周知し、検証するというPDCA活動にいっそう取り組んでいきます。
今後も、日ごろの活動をおろそかにせず、考えられるリスクを抽出し、その対応を検討し、関係者に周知し、検証するというPDCA活動にいっそう取り組んでいきます。
情報セキュリティへの取り組み
横浜ゴムグループ情報セキュリティ基本方針
【目的】
横浜ゴム株式会社および当社グループ会社各社(以下、総称して「当社グループ」といいます。)は、情報システムや情報資産の管理および活用の重要性を認識し、情報セキュリティレベルを確保して経営活動維持に寄与するとともに、情報セキュリティ事故・事件を防ぐことは社会的責務と考え、以下の基本方針に基づき、すべての情報システムや情報資産への適切な措置を講じます。
【情報セキュリティ基本方針】
- 情報資産の保護と適切な管理
当社グループは、情報資産を重要度に基づいて、適切な管理要件を設け保護し管理します。 - 法令・社内規定の遵守
当社グループは、情報セキュリティに責任を持ち、法令・規則を守り情報管理を厳守します。 - 継続的な教育・訓練の実施
当社グループの従業員は、継続的な教育・訓練を通じ、情報セキュリティの知識を持つよう努めます。 - 情報セキュリティ事件・事故発生時の対応
当社グループは、情報セキュリティ事件・事故が発生した場合、迅速な対応と業務継続を確保するための事故対応を策定し、被害の最小限化と再発防止策を実施します。 - 情報セキュリティ管理規則の策定および継続的改善
当社グループは、情報セキュリティの確立と向上を促進するために、定期的な情報セキュリティ監査を実施します。
横浜ゴム、および、横浜ゴムグループでは、横浜ゴムグループ情報セキュリティ基本方針に基づきお客さまの個人情報をはじめとする機密情報について、日々巧妙・複雑化しているサイバー攻撃やその他の情報漏えいリスクなどの脅威から保護するために、様々な情報セキュリティ対策を進めています。
情報セキュリティの規則・ルールとしては、情報セキュリティ管理規則・要領を制定し、情報セキュリティを取り巻く環境の変化に応じて定期的に見直しを行っています。
横浜ゴムグループ全体の取り組みとしては、各組織、グループ会社に情報管理責任者を配置し、情報セキュリティ・コミュニケーション・ネットワークを確立し、ステークホルダーからの問題も含めて「情報セキュリティ連絡窓口」にて情報集約・提供を行っています。万が一、情報セキュリティ事故が発生した場合でも、迅速な対応ができるよう関係強化を図っています。なお、2025年度の重大な情報セキュリティインシデント(情報セキュリティに関連する行動規範、企業方針または法の違反として立証された情報セキュリティインシデント)は0件でした。
また、従業員を対象とした標的型攻撃メール訓練やeラーニングも年に1回以上実施しています。
情報セキュリティマネジメントシステムは、ドイツ自動車工業会が策定した情報セキュリティ評価である「TISAX(Trusted Information Security Assessment Exchange)」の認証を2022年に取得し、維持しております。
また、情報系子会社においては「ISO27001認証」を取得しています。
グループ会社に対しては、情報セキュリティに関するヒアリングを定期的に実施し、セキュリティ教育の実施、日々の情報共有、注意喚起を実施するとともに、意識向上を促すことでグループ全体の情報セキュリティ・リテラシーの醸成を図っています。
BCPへの取り組み
横浜ゴムグループBCP※基本方針
当社は、事業継続への取り組みを行うにあたり、人命尊重を第一として、以下の活動を推進します。
- 従業員、来訪者などの生命の安全確保を第一に行動します。(人命尊重の視点)
- お客様の事業への影響を最小化します。(社会的責任の視点)
- 事業停止により生じる当社事業への影響を最小化します。(経営へのインパクトの視点)
- 事業継続への取り組みを通じて企業価値を向上させます。
- BCP (Business Continuity Plan:事業継続計画)
2025年度の活動レビュー
従業員の安否確認
2009年度に国内生産子会社までを対象とした安否確認システムを導入し、継続的に訓練を実施しています。安否確認訓練は、各拠点で定期的に実施することに加え、2021年以降毎年3月には全国一斉安否確認訓練を実施しています。安否確認訓練の頻度を上げることで、災害発生時の初動対応力向上、社員の防災意識向上を図っています。また、大規模災害が発生した場合のコーポレートとしての中央災害対策本部の発足と情報収集・共有化の仕組みとして、通信手段の複数化やネット空間上に会議室と情報共有が常時できるツールを構築し、物理的な参集が困難な状況下でも迅速なコミュニケーションの手段を確保しています。
災害への備え(データベースの運用)
2017年以降、各拠点の最大稼働人員数をベースに配備すべき備蓄品について数量を含めて「防災ガイドライン」で規定しています。それらに基づき必要日数分の備蓄品が確保されていることをデータベースで管理確認し、期限切れ等の入替を含めて不足があれば補充しています。特に災害用トイレについても十分な数を確保しました。
また、備蓄品の配布訓練や帰宅困難者対応訓練なども計画的に実施していきます。
また、備蓄品の配布訓練や帰宅困難者対応訓練なども計画的に実施していきます。

災害時の備蓄

災害時の備蓄
防火、防災への取り組み
防火活動では、火災未然防止、万一の際の火災拡大防止と再発防止を目的とした全社要領「防火ガイドライン」を2025年9月に改訂しました。
2026 年度以降も、防火監査の実施を通して再発防止活動を含めた予防管理と、万一の際にも火災を拡大させないため管理・訓練・設備の各面において継続的に改善を進めています。また、新たに仲間となった国内外の当社グループ会社についてもしっかりと手の内に入れるべく防火体制強化を進めています。さらに、従業員一人一人のルール遵守を徹底するための防火教育の実施、危険物を取り扱う作業などの標準作業書についても作業観察を通した「防火KY(危険予知)」を意識した見直しを継続的に推進しています。
防災活動では、「防災ガイドライン」を2023年11月に改訂し、激甚化する自然災害、広域に発生する感染症等への備えを明確にしています。
また、本ガイドラインでは人命第一を基本に、会社活動を維持することを目的とし、災害時に警戒レベルに応じて所在位置によって社員がとるべき行動を明確化しました。これは、人命を第一とした上で会社としての防災体制、災害備蓄品の充実、管理など明確にし、横浜ゴムの防災対応力の強化を進めるものです。
防災訓練についても定期的に実施しており、内容や頻度、参加人数を確認し、災害に迅速に対応できる準備を整えています。特に帰宅困難者を想定したより実践的な配布訓練も実施しています。
また、大規模災害が発生した場合のコーポレートとしての中央災害対策本部の発足と情報収集・共有化の仕組みとして、通信手段の複数化やネット空間上に会議室と情報共有が常時できるツールを構築し、物理的な参集が困難な状況下でも迅速なコミュニケーションの手段を確保しています。
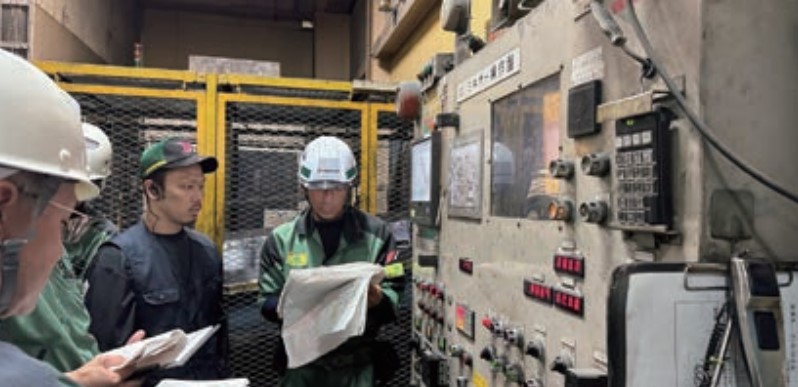
防火監査の様子
BCPへの取り組み
事業継続計画(BCP)については、「BCP基本要領」をはじめとし、感染症を含む、破壊・非破壊のさまざまな災害に対応したガイドラインを作成し、必要に応じ適宜改訂を行っています。2025年度は、南海トラフ地震の発生により当社の愛知県および三重県の4 生産拠点が被災したと想定し、各機能別の対応マニュアルに基づいてリモートツールや非常用通信手段を用いた中央災害対策本部の立ち上げ手順と意思疎通の確認を行うBCP大規模訓練を実施しました。
また、社会的課題となっているサイバー攻撃に対するBCPについても、IT部門が中心となって強化を進めています。
また、社会的課題となっているサイバー攻撃に対するBCPについても、IT部門が中心となって強化を進めています。
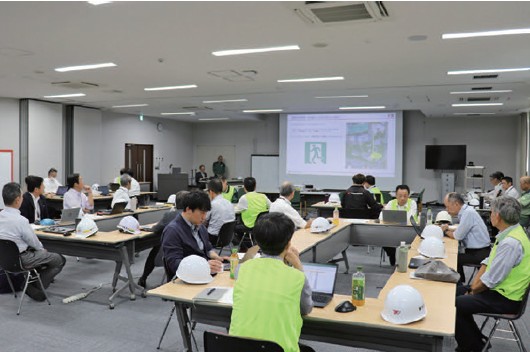
BCP大規模訓練の様子
今後の課題と対応策
世界情勢の不安定化、自然災害の激甚化・頻発化、サイバー攻撃の高度化・巧妙化など、企業を取り巻くリスクは増大の一途をたどっているため、リスクマネジメント体制のさらなる強化と部門間の情報共有・連携を重要課題として認識しています。
今後も、各担当部門が定期的なリスクアセスメントを実施し、PDCA サイクルを回すことでリスク対策の改善を進めるとともに、BCP訓練や情報セキュリティに関する教育・訓練を通じて、従業員一人一人の意識向上を図っていきます。
今後も、各担当部門が定期的なリスクアセスメントを実施し、PDCA サイクルを回すことでリスク対策の改善を進めるとともに、BCP訓練や情報セキュリティに関する教育・訓練を通じて、従業員一人一人の意識向上を図っていきます。